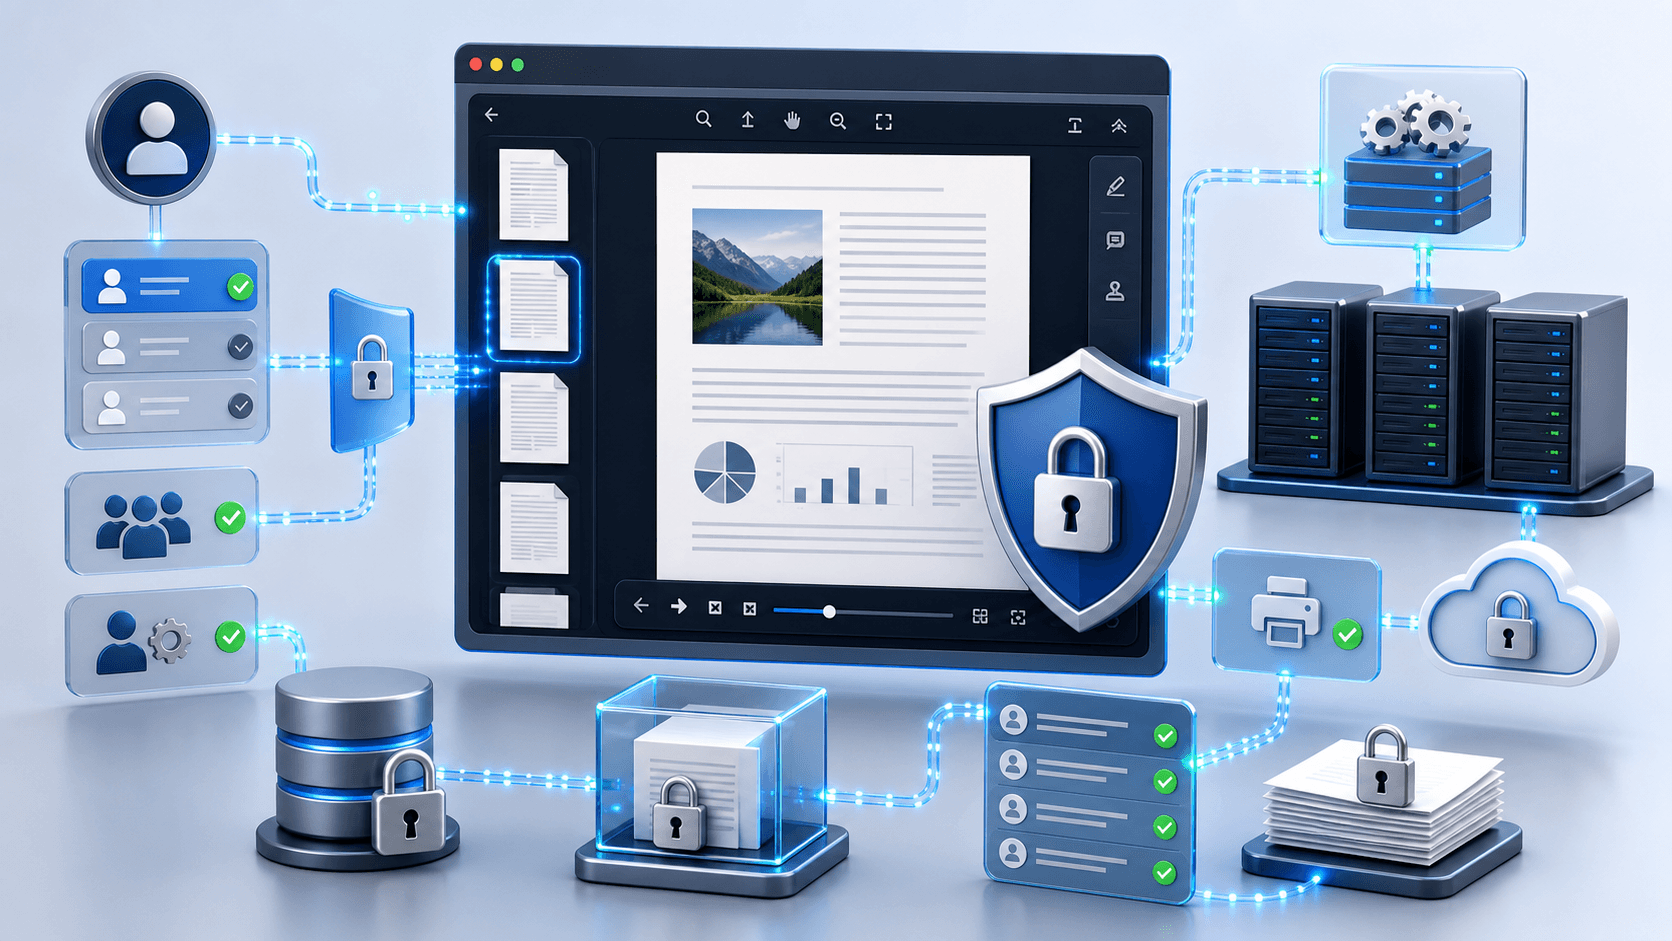
Pertimbangan Keamanan untuk Penampil Dokumen .NET dalam Aplikasi Perusahaan
Pendahuluan
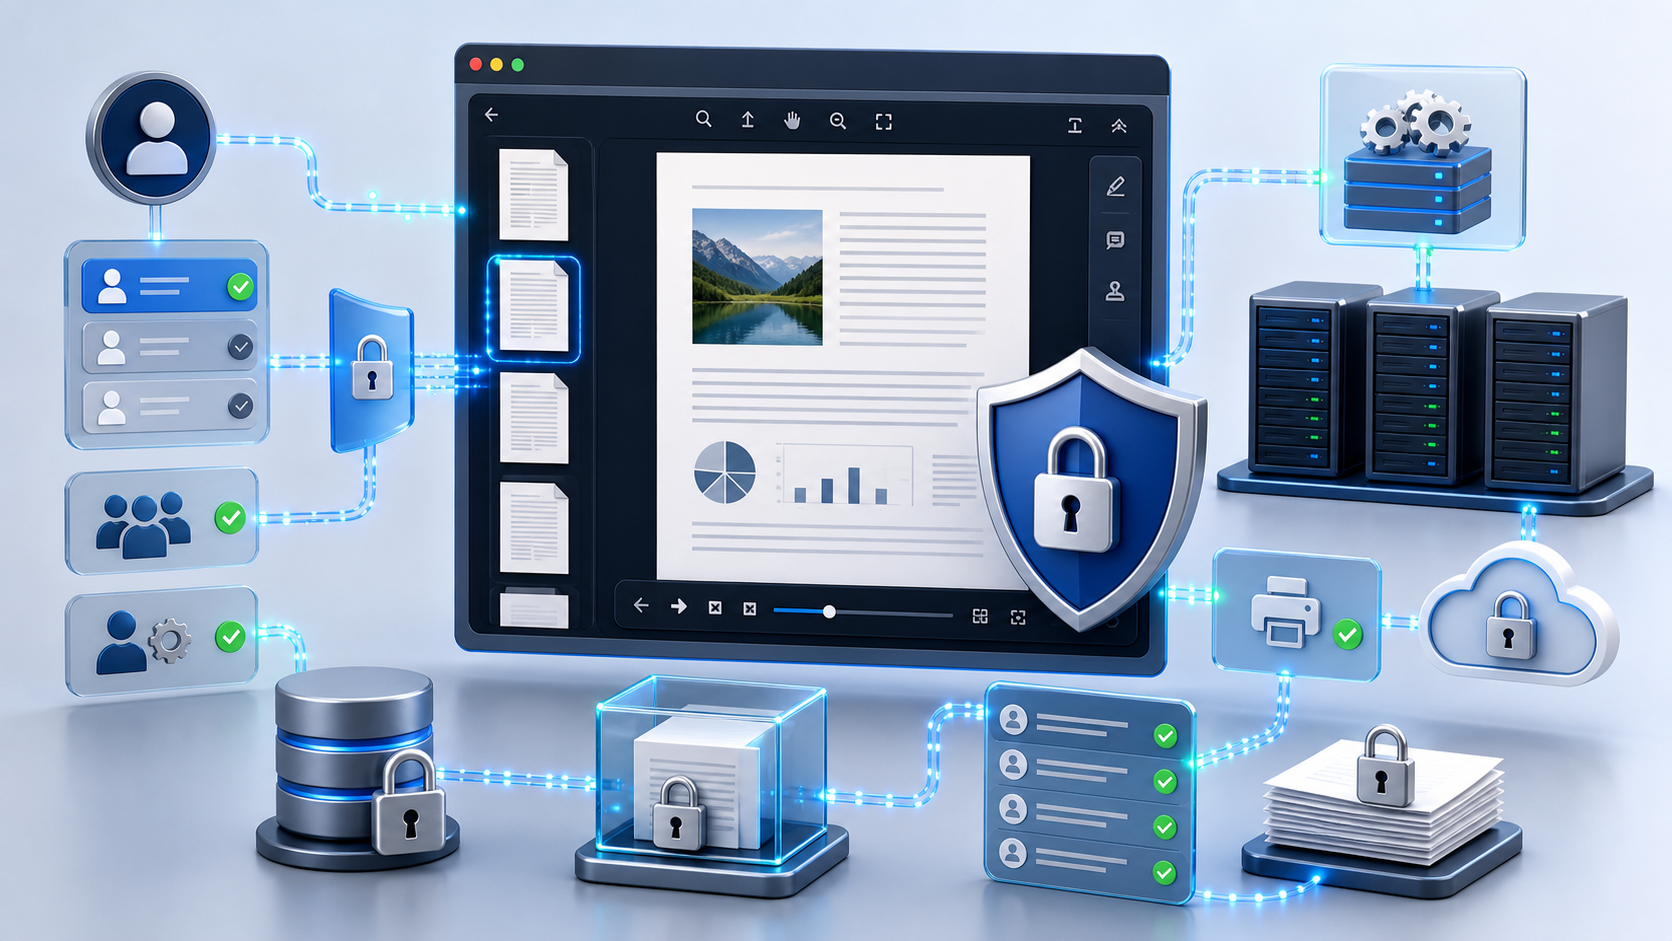
Membangun penampil dokumen berbasis .NET berarti Anda harus memikirkan keamanan sejak hari pertama. Ketika Anda menyematkan penampil ke dalam aplikasi .NET perusahaan, pertanyaan utama adalah bagaimana menjaga kerahasiaan konten sambil tetap memberikan pengguna pengalaman interaktif yang kaya. Baik Anda sedang membangun DMS, portal pelanggan, atau alur kerja legal‑tech, Anda perlu melindungi kekayaan intelektual, data pribadi, dan informasi yang diatur regulasi pada setiap langkah pipeline penayangan. Pada artikel ini kami akan memandu pengembang senior dan arsitek melalui vektor serangan yang paling umum, pilihan arsitektur yang menurunkan risiko, dan mengapa penampil dokumen universal Doconut dibangun sebagai fondasi aman untuk solusi .NET yang berpusat pada dokumen.
1. Lanskap Ancaman untuk Penampil Tersemat
Bahkan UI yang dirancang dengan indah dapat menjadi permukaan serangan jika penampil bocor data atau menjalankan kode yang tidak terpercaya. Berikut tiga kategori ancaman yang paling mungkin Anda temui:
| Ancaman | Manifestasi Umum | Dampak Bisnis |
|---|---|---|
| Eksfiltrasi data | Tautan unduhan langsung, API yang tidak aman, atau rendering sisi‑klien yang mengirim byte mentah ke browser. | Kehilangan kontrak rahasia, pelanggaran PII, denda regulasi. |
| Cross‑site scripting (XSS) & injeksi | Markup berbahaya di dalam file PDF atau Office yang memicu eksekusi skrip saat dirender. | Pembajakan sesi, pencurian kredensial, pivot ransomware. |
| Manipulasi tidak sah | Pengguna menambahkan atau mengubah anotasi, lalu mengekspor file yang telah diubah tanpa jejak audit. | Sengketa hukum, rekaman palsu, pelanggaran kepatuhan. |
Karena penampil sering harus merender format kompleks (PDF, DOCX, DWG, dll.) dan mendukung fitur seperti anotasi dan OCR, jalur kode menjadi lebih panjang—dan permukaan serangan yang lebih besar menjadi lebih menggoda. Garis pertahanan pertama? Jaga pemisahan yang jelas antara pemrosesan sisi‑server yang tepercaya dan interaksi sisi‑klien yang terkontrol.
2. Rendering Sisi‑Server vs. Sisi‑Klien dalam .NET
Mengapa Sisi‑Server Penting
- Tidak ada paparan data – File mentah tidak pernah meninggalkan backend yang tepercaya. Hanya gambar yang dirender atau fragmen HTML aman yang dikirim ke browser.
- Penegakan kebijakan terpusat – Enkripsi, redaksi, dan penandaan visual dapat diterapkan secara seragam sebelum dokumen sampai ke pengguna mana pun.
- Isolasi yang dapat diskalakan – Konversi berat (mis., mengubah CAD DWG menjadi gambar raster) dapat dijalankan dalam pekerjaan latar belakang terisolasi, membatasi radius ledakan dari permintaan yang terkompromi.
Kapan Sisi‑Klien Dapat Diterima
- Pratinjau dengan sensitivitas rendah (brosur publik) di mana latensi menjadi perhatian utama.
- Lingkungan di mana seluruh infrastruktur terisolasi (air‑gapped) dan klien berjalan pada perangkat korporat yang tepercaya.
Arsitektur Seimbang Doconut
Doconut menyimpan konversi berat, OCR, dan persiapan anotasi di server sambil menyajikan penampil berbasis HTML5 yang ringan dan dapat berjalan di browser modern mana pun. Penampil tidak pernah memerlukan plugin pihak ketiga, dan semua rendering berasal dari aliran yang dihasilkan oleh komponen Viewer sisi‑server. Desain ini menghilangkan pola “unduh‑file‑asli” yang banyak solusi tidak aman gunakan.
Cara mendaftarkan Doconut dalam pipeline ASP.NET Core
Alih‑alih dari cuplikan kode, anggap pendaftaran sebagai penambahan komponen middleware yang menyaring permintaan untuk endpoint gambar Doconut (mis., DocImage.axd) dan mengarahkannya melalui mesin rendering Doconut. Middleware memvalidasi setiap permintaan terhadap logika autentikasi/otorisasi yang sudah ada sebelum mengizinkan aliran gambar dikirim ke klien. Dengan mengonfigurasi middleware untuk menolak permintaan yang tidak memenuhi kriteria keamanan Anda, Anda memastikan bahwa hanya dokumen yang telah diverifikasi yang dirender.
3. Mengontrol Akses, Otentikasi, dan Otorisasi
Strategi Kontrol Akses
Alih‑alih memaparkan jalur file statis atau URL publik, integrasikan Doconut dengan penyedia identitas yang sudah Anda gunakan. Saat seorang pengguna meminta dokumen, kode sisi‑server Anda harus:
- Memverifikasi identitas dan peran pengguna melalui pipeline otentikasi standar ASP.NET Core.
- Melakukan pemeriksaan logika bisnis tambahan (misalnya, memastikan pengguna berada di departemen yang tepat atau memiliki klaim tertentu).
- Jika pemeriksaan berhasil, panggil viewer Doconut untuk menghasilkan secure stream bagi halaman dokumen yang diminta. Stream tersebut terikat pada permintaan HTTP saat ini, sehingga tidak dapat dipakai kembali setelah sesi berakhir.
Izin Anotasi
Doconut’s Annotation Plugin beroperasi per‑halaman. Setelah hak pengguna dikonfirmasi, server membuat sebuah AnnotationManager untuk halaman yang diminta. Jika pengguna tidak memiliki klaim yang sesuai (misalnya CanAnnotate), server mengembalikan tampilan read‑only, dan setiap upaya mengirim perubahan anotasi akan ditolak dengan respons 403. Hal ini memastikan hanya personel yang berwenang yang dapat menambah atau mengubah komentar tinjauan.
4. Pencegahan Kebocoran Data: Enkripsi, Penandaan Visual, dan Pencetakan Terkontrol
Enkripsi End‑to‑End
Semua aliran dokumen yang ditangani oleh Doconut melewati HTTPS dan dienkripsi saat disimpan menggunakan penyedia penyimpanan pilihan Anda (Azure Blob, SQL Transparent Data Encryption, dll.). Viewer hanya menerima halaman yang telah diraster, tidak pernah file asli, sehingga klien tidak pernah memperoleh akses langsung ke dokumen sumber.
Penandaan Visual (Watermarks) melalui Anotasi
Karena proses rendering dilakukan di server, Anda dapat menambahkan anotasi spesifik pengguna—seperti overlay teks semi‑transparan yang berisi nama viewer, email, dan timestamp—sebelum halaman dikirim ke browser. Pendekatan ini mengurangi kebiasaan screenshot dan menyediakan bukti forensik bila terjadi kebocoran, sambil tetap berada dalam kemampuan anotasi terverifikasi Doconut.
Pencetakan Terkontrol
Banyak perusahaan mengharuskan dokumen hanya dapat dicetak pada perangkat yang berwenang atau dengan jumlah salinan terbatas. Fitur Controlled Printing Doconut memungkinkan Anda menyela perintah cetak di server, memverifikasi peran pengguna, dan secara opsional menyisipkan catatan “Printed on” ke dalam PDF yang dihasilkan. Pekerjaan cetak dibuat di sisi server, sehingga klien tidak pernah menerima versi dokumen yang tidak berpenanda.
5. Audit, Logging, dan Kepatuhan untuk OCR & Anotasi
Jejak Audit yang Tidak Dapat Diubah
Setiap operasi anotasi—penambahan, modifikasi, penghapusan—menghasilkan payload XML yang dapat disimpan dalam log yang tidak dapat diubah (misalnya Azure Append Blob atau tabel basis data yang immutable). GetAnnotationXml() Doconut mengembalikan keadaan tepat setelah setiap perubahan, memungkinkan Anda menyimpan XML bersama timestamp dan identifier pengguna. Dikombinasikan dengan pemeriksaan keamanan pada tingkat permintaan, Anda dapat merekonstruksi siapa melihat apa, kapan, dan bagaimana mereka berinteraksi dengannya.
Pemrosesan OCR yang Aman
OCR penting untuk PDF yang dapat dicari, namun juga menimbulkan risiko: mesin OCR dapat secara tidak sengaja mengekspos teks mentah ke klien. Doconut menjalankan OCR server‑side dan hanya mengembalikan data indeks yang dapat dicari. Gambar hasil pemindaian tetap encrypted, dan teks yang dapat dicari disimpan dalam cache read‑only yang mematuhi aturan siklus hidup permintaan yang sama dengan komponen viewer lainnya.
Penyelarasan Regulasi
Karena semua pemrosesan tetap berada di lingkungan on‑premise (atau cloud pribadi yang Anda kontrol), Doconut membantu Anda memenuhi persyaratan GDPR, HIPAA, dan PCI‑DSS yang melarang pengiriman data terlindungi ke endpoint SaaS pihak ketiga. Arsitektur produk juga mendukung audit‑ready logs, sehingga laporan kepatuhan menjadi jauh lebih mudah.
6. Bagaimana Doconut Mengubah Persyaratan Keamanan Menjadi Keunggulan Kompetitif
| Persyaratan Keamanan | Fitur Doconut | Manfaat Bisnis |
|---|---|---|
| Zero data exfiltration | Konversi sisi‑server & rendering berbasis stream | File rahasia tidak pernah meninggalkan lingkungan tepercaya. |
| XSS protection | Output HTML yang disanitasi, tanpa eksekusi skrip sisi‑klien dari dokumen | Mengurangi permukaan serangan tanpa kebutuhan kode tambahan. |
| Granular permission enforcement | Middleware yang sadar klaim, manager anotasi per‑halaman | Selaras dengan model RBAC yang ada dan mengurangi beban admin. |
| Controlled printing & visual markings | Alur kerja pencetakan bawaan dengan overlay berbasis anotasi | Mencegah kebocoran data dan menyediakan jejak forensik. |
| Auditability | GetAnnotationXml(), stream berskala permintaan, log server | Mempermudah pelaporan kepatuhan untuk keuangan, hukum, dan kesehatan. |
| Scalable OCR | Plugin OCR sisi‑server, indeks dapat dicari dikembalikan sebagai JSON | Memungkinkan pencarian instan di jutaan halaman tanpa mengekspos teks mentah. |
| Cross‑platform delivery | Viewer HTML5 berfungsi di semua browser, integrasi dengan React, Angular, Vue, atau Blazor | Menjamin investasi Anda tetap relevan di desktop, mobile, dan kiosk. |
Dengan menangani beban kerja berat di server, Doconut memungkinkan Anda fokus pada logika bisnis—apakah itu mengarahkan kontrak melalui alur persetujuan multi‑tahap atau menampilkan gambar teknik di portal yang aman. Basis kode yang sama bekerja di .NET 6, .NET Core, dan .NET 8 terbaru, memberi Anda pengalaman tanpa ketergantungan pada vendor.
Coba sendiri – Doconut menawarkan free trial yang mencakup semua plugin viewer, anotasi, OCR, dan konversi. Bangun aplikasi contoh ASP.NET Core dalam hitungan menit dan rasakan bagaimana model keamanan berfungsi dalam praktik.
Ringkasan Utama
- Rendering sisi‑server dan pengiriman berbasis aliran menghilangkan serangan tautan usang dan menjaga file mentah tetap berada di dalam perimeter yang tepercaya.
- Penegakan kebijakan terpusat (enkripsi, redaksi, penandaan berbasis anotasi) terjadi sebelum data apa pun sampai ke klien.
- Pemeriksaan klaim yang sangat detail sebelum membuka dokumen atau mengaktifkan anotasi memastikan kepatuhan terhadap kebijakan RBAC perusahaan.
- Pencetakan yang terkendali dan lapisan berbasis anotasi mencegah kebocoran data serta menyediakan bukti forensik.
- Log audit yang tidak dapat diubah yang dihasilkan dari
GetAnnotationXml()menyederhanakan pelaporan regulasi. - Penampil HTML5 bekerja pada semua peramban modern, menjadikannya ideal untuk front‑end React, Angular, Vue, atau Blazor.
- Trial gratis Doconut memungkinkan Anda memvalidasi keamanan, kinerja, dan pengalaman pengembang sebelum berkomitmen.
Pertanyaan Umum
Q1: Apakah Doconut memerlukan Microsoft Office terpasang di server untuk konversi Word atau Excel?
A: Tidak. Plugin Konverter Doconut melakukan semua konversi Office‑ke‑PDF dan format lainnya di server tanpa memerlukan instalasi Office lokal.
Q2: Bisakah saya menggunakan Doconut di lingkungan yang terisolasi (air‑gapped)?
A: Ya. Karena Doconut memproses dokumen sepenuhnya di‑premise dan tidak bergantung pada layanan SaaS eksternal, ia dapat beroperasi di jaringan yang terisolasi.
Q3: Bagaimana Doconut menangani file berukuran besar?
A: Doconut menyiarkan halaman dokumen secara dinamis, memuat hanya bagian yang diperlukan ke memori. Pendekatan paging ini bekerja dengan baik pada pekerjaan latar belakang dan beban kerja berskala besar.
Q4: Apakah penampilnya dapat diakses oleh pengguna dengan disabilitas?
A: Penampil HTML5 mengikuti praktik aksesibilitas standar dan dapat diperluas dengan atribut ARIA untuk memenuhi pedoman WCAG.
Q5: Di mana saya dapat memperoleh trial gratis?
A: Kunjungi situs resmi Doconut (https://doconut.com) dan minta lisensi trial. Trial mencakup semua plugin inti—penampil, anotasi, OCR, dan konversi.