ข้อควรพิจารณาด้านความปลอดภัยสำหรับผู้ดูเอกสาร .NET ในแอปพลิเคชันระดับองค์กร
บทนำ
การสร้างผู้ดูเอกสาร .NET‑based หมายความว่าคุณต้องคำนึงถึงความปลอดภัยตั้งแต่วันแรก เมื่อคุณฝังผู้ดูเอกสารลงในแอป .NET ระดับองค์กร คำถามสำคัญคือ วิธีทำให้เนื้อหามีความลับในขณะที่ยังมอบประสบการณ์ที่รอบรื่นและโต้ตอบได้ให้กับผู้ใช้ ไม่ว่าคุณจะกำลังสร้างระบบจัดการเอกสาร (DMS), พอร์ทัลลูกค้า, หรือกระบวนการทำงานด้านกฎหมาย‑เทคโนโลยี คุณจะต้องปกป้องทรัพย์สินทางปัญญา, ข้อมูลส่วนบุคคล, และข้อมูลที่กฎหมายกำหนดให้ต้องรักษาเป็นความลับในทุกขั้นตอนของสายการดูเอกสาร ในบทความนี้เราจะพัฒนานักพัฒนาระดับอาวุโสและสถาปนิกผ่านเวกเตอร์การโจมตีที่พบบ่อยที่สุด, ตัวเลือกสถาปัตยกรรมที่ช่วยลดความเสี่ยง, และเหตุผลที่ผู้ดูเอกสารสากลของ Doconut ถูกสร้างให้เป็นพื้นฐานที่ปลอดภัยสำหรับโซลูชัน .NET ที่เน้นเอกสารใด ๆ
1. ภาพรวมภัยคุกคามสำหรับผู้ดูที่ฝังไว้
แม้ UI ที่ออกแบบอย่างสวยงามก็อาจกลายเป็นพื้นผิวการโจมตีได้ หากผู้ดูรั่วข้อมูลหรือรันโค้ดที่ไม่ได้รับความเชื่อถือ ด้านล่างเป็นสามประเภทของภัยคุกคามที่คุณมักจะเจอ:
| ภัยคุกคาม | การแสดงผลทั่วไป | ผลกระทบต่อธุรกิจ |
|---|---|---|
| การดึงข้อมูลออก | ลิงก์ดาวน์โหลดโดยตรง, API ที่ไม่ปลอดภัย, หรือการเรนเดอร์ฝั่งไคลเอนต์ที่ส่งไบต์ดิบไปยังเบราว์เซอร์ | การสูญเสียสัญญาลับ, การละเมิดข้อมูลส่วนบุคคล (PII), ค่าปรับตามกฎหมาย |
| การโจมตีแบบ Cross‑site scripting (XSS) และการฉีดโค้ด | มาร์กอัปที่เป็นอันตรายภายในไฟล์ PDF หรือ Office ที่ทำให้สคริปต์ทำงานเมื่อเรนเดอร์ | การขโมยเซสชัน, การขโมยข้อมูลรับรอง, การใช้ ransomware เป็นจุดเชื่อมต่อ |
| การดัดแปลงโดยไม่ได้รับอนุญาต | ผู้ใช้เพิ่มหรือแก้ไขการทำหมายเหตุ, แล้วส่งออกไฟล์ที่แก้ไขโดยไม่มีบันทึกการตรวจสอบ | ข้อพิพาททางกฎหมาย, บันทึกปลอม, การละเมิดข้อกำหนดการปฏิบัติตาม |
เนื่องจากผู้ดูมักต้องเรนเดอร์รูปแบบที่ซับซ้อน (PDF, DOCX, DWG ฯลฯ) และสนับสนุนฟีเจอร์เช่น การทำหมายเหตุ และ การแปลงภาพเป็นข้อความ (OCR) เส้นทางโค้ดจึงยาวขึ้น—และพื้นผิวการโจมตีที่ใหญ่ขึ้นก็ยิ่งน่าสนใจ แนวป้องกันแรกคืออะไร? รักษาการแยกที่ชัดเจนระหว่าง การประมวลผลฝั่งเซิร์ฟเวอร์ที่เชื่อถือได้ และ การโต้ตอบฝั่งไคลเอนต์ที่ควบคุมได้.
2. การเรนเดอร์ฝั่งเซิร์ฟเวอร์ vs ฝั่งไคลเอนต์ใน .NET
ทำไมการประมวลผลฝั่งเซิร์ฟเวอร์จึงสำคัญ
- ไม่มีการเปิดเผยข้อมูล – ไฟล์ดิบจะไม่ออกจากแบ็กเอนด์ที่เชื่อถือได้ มีเพียงภาพที่เรนเดอร์หรือส่วน HTML ที่ปลอดภัยเท่านั้นที่ส่งไปยังเบราว์เซอร์.
- การบังคับใช้นโยบายแบบศูนย์กลาง – การเข้ารหัส, การลบข้อมูล, และการทำเครื่องหมายภาพสามารถนำไปใช้แบบสม่ำเสมอก่อนที่เอกสารจะถึงผู้ใช้ใด ๆ.
- การแยกแบบขยายได้ – การแปลงที่ใช้ทรัพยากรหนัก (เช่น การแปลงไฟล์ CAD DWG เป็นภาพเรสเตอร์) สามารถทำงานในงานเบื้องหลังที่แยกจากกัน, ลดระยะการระเบิดของคำขอที่ถูกเจาะ.
เมื่อการประมวลผลฝั่งไคลเอนต์เป็นที่ยอมรับได้
- ตัวอย่างที่มีความละเอียดอ่อนต่ำ (โบรชัวร์สาธารณะ) ที่ความหน่วงเป็นประเด็นหลัก.
- สภาพแวดล้อมที่โครงสร้างพื้นฐานทั้งหมดแยกออกจากเครือข่าย (air‑gapped) และไคลเอนต์ทำงานบนอุปกรณ์องค์กรที่เชื่อถือได้.
สถาปัตยกรรมสมดุลของ Doconut
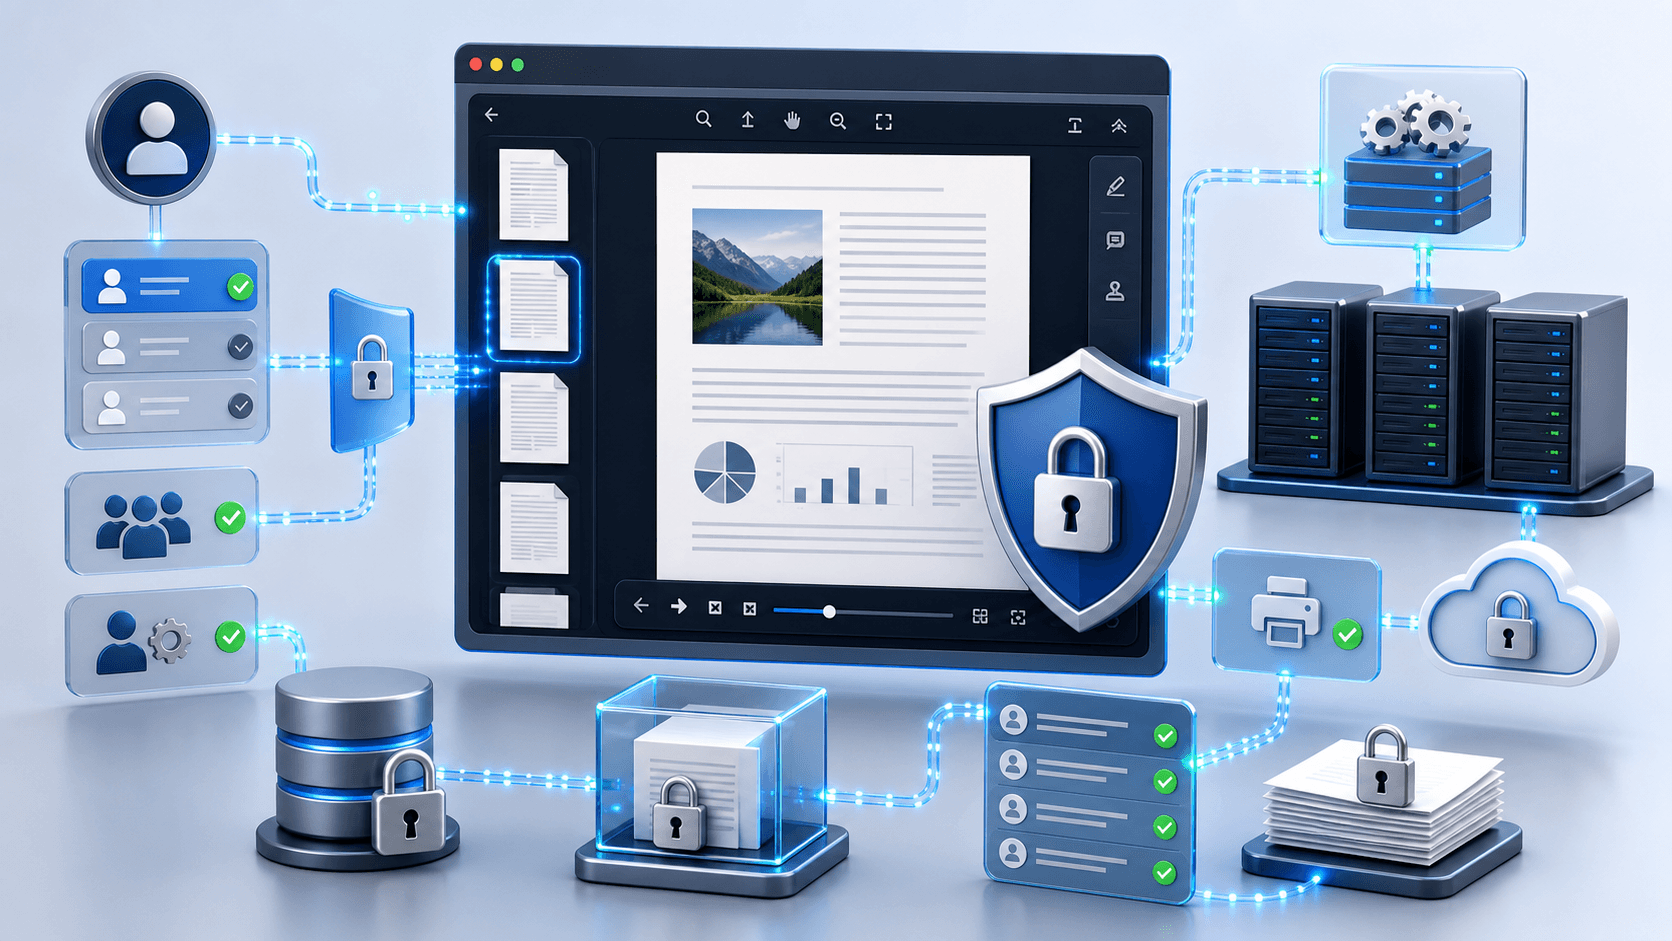
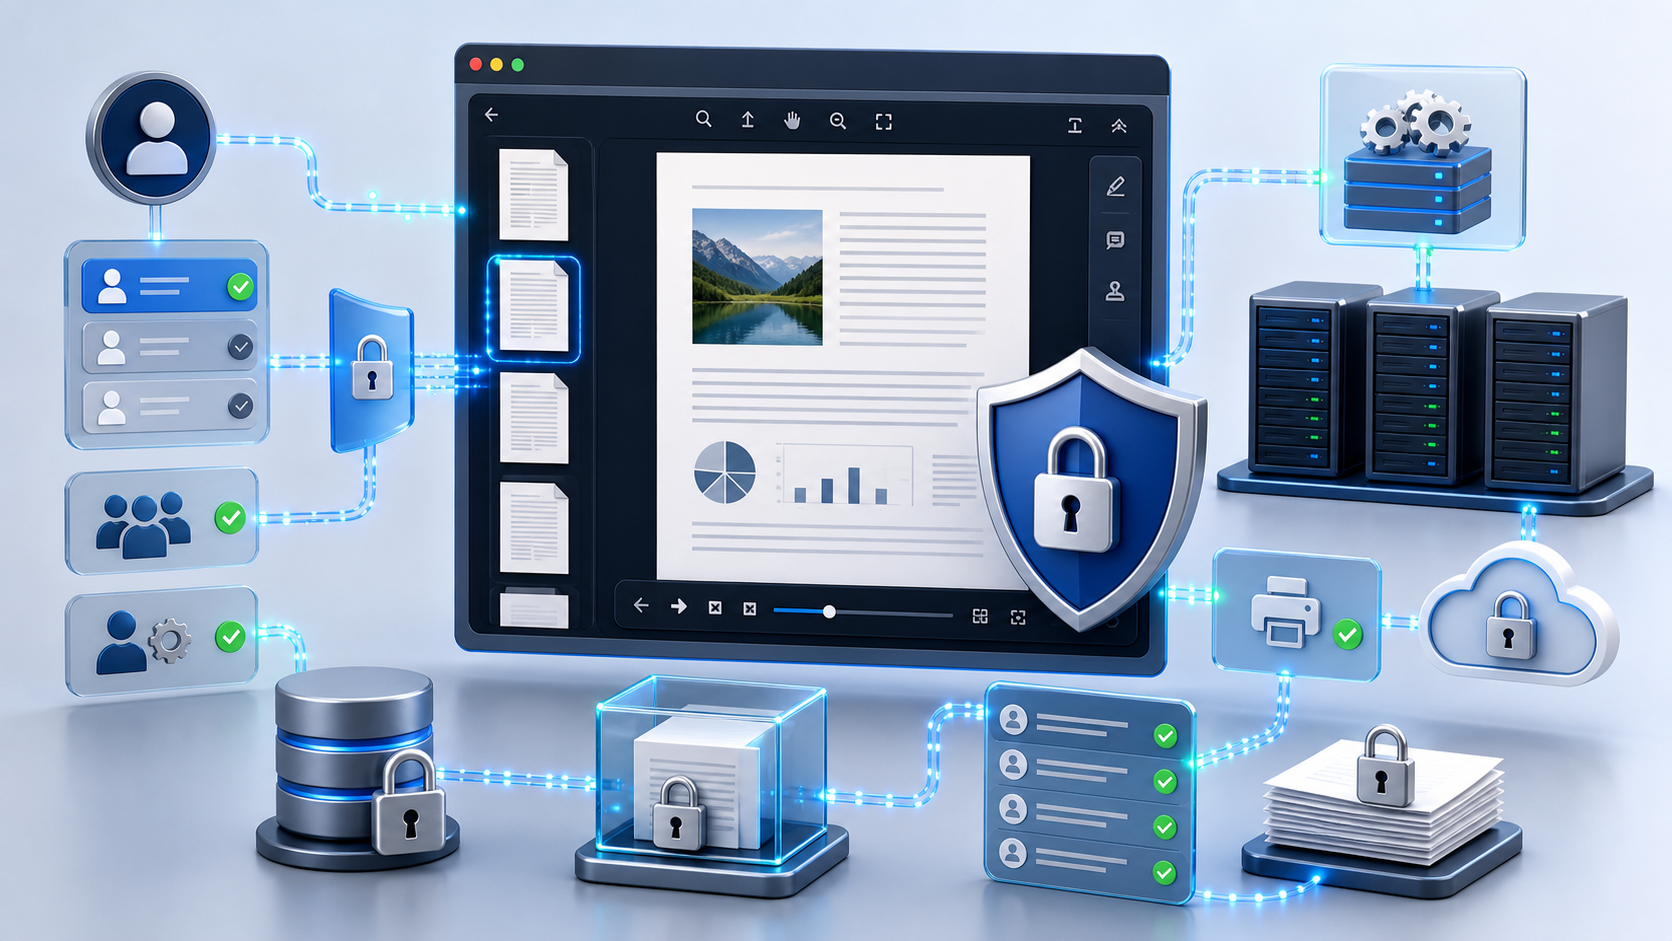
Doconut รักษาการแปลงที่หนัก, การแปลงภาพเป็นข้อความ (OCR), และการเตรียมการทำหมายเหตุ บนเซิร์ฟเวอร์ ในขณะที่ให้บริการผู้ดูที่ใช้ HTML5 ที่มีน้ำหนักเบา ซึ่งทำงานในเบราว์เซอร์สมัยใหม่ใด ๆ ผู้ดูไม่ต้องใช้ปลั๊กอินของบุคคลที่สาม, และการเรนเดอร์ทั้งหมดมาจากสตรีมที่เริ่มต้นจากส่วนประกอบ Viewer ฝั่งเซิร์ฟเวอร์ การออกแบบนี้ขจัดรูปแบบ “ดาวน์โหลดไฟล์ต้นฉบับ” ที่โซลูชันที่ไม่ปลอดภัยหลาย ๆ อย่างพึ่งพา
วิธีลงทะเบียน Doconut ใน pipeline ของ ASP.NET Core
แทนการใช้โค้ดสแนปเพต, ให้คิดว่าการลงทะเบียนคือการเพิ่มส่วนประกอบ middleware ที่ดักจับคำขอสำหรับ endpoint รูปภาพของ Doconut (เช่น DocImage.axd) และส่งต่อผ่านเครื่องยนต์การเรนเดอร์ของ Doconut middleware จะตรวจสอบความถูกต้องของแต่ละคำขอตามตรรกะการรับรองตัวตน/การให้สิทธิ์ที่คุณมีอยู่ก่อนที่จะอนุญาตให้สตรีมรูปภาพถูกส่งไปยังไคลเอนต์ โดยการกำหนดค่า middleware ให้ปฏิเสธคำขอใด ๆ ที่ไม่ตรงตามเกณฑ์ความปลอดภัยของคุณ คุณจะมั่นใจได้ว่าเฉพาะเอกสารที่ผ่านการตรวจสอบเท่านั้นที่จะถูกเรนเดอร์.
3. การควบคุมการเข้าถึง, การตรวจสอบสิทธิ์, และการให้สิทธิ์
ยุทธศาสตร์การควบคุมการเข้าถึง
แทนที่จะเปิดเผยเส้นทางไฟล์คงที่หรือ URL สาธารณะ ให้รวม Doconut เข้ากับผู้ให้บริการอัตลักษณ์ที่คุณใช้อยู่แล้ว เมื่อผู้ใช้ร้องขอเอกสาร โค้ดฝั่งเซิร์ฟเวอร์ของคุณควรทำดังนี้:
- ตรวจสอบอัตลักษณ์และบทบาทของผู้ใช้ผ่านกระบวนการตรวจสอบมาตรฐานของ ASP.NET Core (แพลตฟอร์มเว็บของ .NET)
- ดำเนินการตรวจสอบตรรกะธุรกิจเพิ่มเติม (เช่น ตรวจสอบว่าผู้ใช้เป็นสมาชิกของแผนกที่ถูกต้องหรือมีสิทธิ์เฉพาะ)
- หากการตรวจสอบผ่าน ให้เรียกตัวแสดงของ Doconut เพื่อสร้าง สตรีมที่ปลอดภัย สำหรับหน้าที่ร้องขอ สตรีมนี้ผูกกับคำขอ HTTP ปัจจุบัน จึงไม่สามารถนำกลับมาใช้ใหม่ได้หลังจากเซสชันสิ้นสุด
สิทธิ์การทำหมายเหตุ
ปลั๊กอินการทำหมายเหตุของ Doconut ทำงานบนพื้นฐานต่อหน้า หลังจากยืนยันสิทธิ์ของผู้ใช้แล้ว เซิร์ฟเวอร์จะสร้าง AnnotationManager สำหรับหน้าที่ร้องขอ หากผู้ใช้ไม่มีสิทธิ์ที่เหมาะสม (เช่น CanAnnotate) เซิร์ฟเวอร์จะคืนมุมมองแบบอ่าน‑อย่างเดียว และการพยายามส่งการเปลี่ยนแปลงหมายเหตุใด ๆ จะถูกปฏิเสธด้วยการตอบกลับรหัส 403 สิ่งนี้ทำให้แน่ใจว่าเฉพาะบุคลากรที่ได้รับอนุญาตเท่านั้นที่สามารถเพิ่มหรือแก้ไขความคิดเห็นการตรวจสอบได้.
4. การป้องกันการรั่วไหลของข้อมูล: การเข้ารหัส, เครื่องหมายภาพ, และการพิมพ์ที่ควบคุม
การเข้ารหัสแบบ End‑to‑End
สตรีมเอกสารทั้งหมดที่จัดการโดย Doconut จะเดินทางผ่าน HTTPS (โปรโตคอลการสื่อสารแบบปลอดภัย) และถูกเข้ารหัสขณะพักโดยใช้ผู้ให้บริการจัดเก็บที่คุณเลือก (Azure Blob (บริการจัดเก็บข้อมูลแบบ Blob ของ Azure), การเข้ารหัสข้อมูลแบบโปร่งใสของ SQL, เป็นต้น) ตัวแสดงจะได้รับเฉพาะหน้าที่แปลงเป็นภาพเท่านั้น ไม่เคยได้รับไฟล์ต้นฉบับ ดังนั้นไคลเอนต์จึงไม่มีการเข้าถึงโดยตรงไปยังเอกสารต้นฉบับ
เครื่องหมายภาพ (ลายน้ำ) ผ่านการทำหมายเหตุ
เนื่องจากการเรนเดอร์ทำบนเซิร์ฟเวอร์ คุณสามารถเพิ่มหมายเหตุเฉพาะผู้ใช้—เช่น การซ้อนข้อความกึ่งโปร่งใสที่ประกอบด้วยชื่อผู้ดู, อีเมล, และเวลาประทับ—ก่อนหน้าถูกส่งไปยังเบราว์เซอร์ วิธีนี้ช่วยลดการถ่ายภาพหน้าจอและให้หลักฐานทางนิติวิทยาศาสตร์หากเกิดการรั่วไหล ขณะเดียวกันยังคงอยู่ในขอบเขตความสามารถการทำหมายเหตุที่ได้รับการตรวจสอบของ Doconut
การพิมพ์ที่ควบคุม
หลายองค์กรต้องการให้เอกสารพิมพ์ได้ เฉพาะบนอุปกรณ์ที่ได้รับอนุญาต หรือ ด้วยจำนวนสำเนาที่จำกัด ฟีเจอร์ การพิมพ์ที่ควบคุม ของ Doconut ช่วยให้คุณดักจับคำสั่งพิมพ์บนเซิร์ฟเวอร์, ตรวจสอบบทบาทของผู้ใช้, และอาจฝังโน้ต “พิมพ์เมื่อ” ลงใน PDF ที่สร้างขึ้น งานพิมพ์ถูกสร้างบนเซิร์ฟเวอร์ ดังนั้นไคลเอนต์จะไม่มีเวอร์ชันเอกสารที่ไม่มีเครื่องหมายใด ๆ
5. การตรวจสอบ, การบันทึก, และการปฏิบัติตามสำหรับ OCR & การทำหมายเหตุ
เส้นทางการตรวจสอบที่ไม่เปลี่ยนแปลง
การดำเนินการหมายเหตุทุกครั้ง—เพิ่ม, แก้ไข, ลบ—จะสร้าง payload แบบ XML ที่สามารถเก็บไว้ในล็อกที่ไม่เปลี่ยนแปลง (เช่น Azure Append Blob (บริการ Blob ที่เพิ่มต่อเนื่องของ Azure) หรือ ตารางฐานข้อมูลที่ไม่เปลี่ยนแปลง) วิธี GetAnnotationXml() ของ Doconut จะคืนสถานะที่แน่นอนหลังจากแต่ละการเปลี่ยนแปลง ทำให้คุณสามารถบันทึก XML พร้อมกับเวลาประทับและตัวระบุผู้ใช้ การตรวจสอบระดับคำขอร่วมกับการตรวจสอบความปลอดภัยทำให้คุณสามารถสร้าง ผู้ที่เห็นอะไร, เมื่อไหร่, และวิธีที่พวกเขาติดต่อกับมัน ขึ้นมาใหม่ได้.
การประมวลผล OCR ที่ปลอดภัย
OCR มีความสำคัญสำหรับ PDF ที่สามารถค้นหาได้ แต่ก็เสี่ยงที่เอนจิน OCR จะเปิดเผยข้อความดิบให้กับไคลเอนต์โดยไม่ตั้งใจ Doconut ทำ OCR ฝั่งเซิร์ฟเวอร์ และคืนเพียงข้อมูลดัชนีที่สามารถค้นหาได้ ภาพสแกนต้นฉบับยังคงเข้ารหัส และข้อความที่สามารถค้นหาได้อยู่ในแคช อ่าน‑อย่างเดียว ที่ปฏิบัติตามกฎวงจรชีวิตของคำขอเช่นเดียวกับส่วนอื่นของตัวแสดง
การสอดคล้องกับกฎระเบียบ
เนื่องจากการประมวลผลทั้งหมดอยู่ภายในสถานที่ (หรือบนคลาวด์ส่วนตัวที่คุณควบคุม) Doconut ช่วยให้คุณปฏิบัติตามข้อกำหนดของ กฎระเบียบการปกป้องข้อมูลทั่วไปของสหภาพยุโรป (GDPR), กฎหมายความเป็นส่วนตัวและความปลอดภัยของข้อมูลสุขภาพ (HIPAA), และ มาตรฐานความปลอดภัยข้อมูลการชำระเงิน (PCI‑DSS) ที่ห้ามส่งข้อมูลที่ปกป้องไปยังบริการ SaaS ของบุคคลที่สาม สถาปัตยกรรมของผลิตภัณฑ์ยังสนับสนุน ล็อกที่พร้อมสำหรับการตรวจสอบ ทำให้รายงานการปฏิบัติตามกฎระเบียบง่ายขึ้นมาก
6. วิธีที่ Doconut แปลงข้อกำหนดด้านความปลอดภัยให้เป็นข้อได้เปรียบเชิงการแข่งขัน
| ข้อกำหนดด้านความปลอดภัย | ฟีเจอร์ของ Doconut | ประโยชน์ทางธุรกิจ |
|---|---|---|
| การป้องกันการรั่วไหลของข้อมูลศูนย์ | การแปลงแบบฝั่งเซิร์ฟเวอร์และการเรนเดอร์แบบสตรีม | ไฟล์ที่เป็นความลับไม่เคยออกจากสภาพแวดล้อมที่เชื่อถือได้ |
| การป้องกัน XSS | ผลลัพธ์ HTML ที่ทำความสะอาด, ไม่มีการรันสคริปต์ฝั่งไคลเอนต์จากเอกสาร | ลดพื้นที่โจมตีโดยไม่ต้องเขียนโค้ดเพิ่มเติม |
| การบังคับใช้สิทธิ์แบบละเอียด | มิดเดิลแวร์ที่รับรู้สิทธิ์, ตัวจัดการหมายเหตุต่อหน้า | สอดคล้องกับโมเดล RBAC ที่มีอยู่และลดภาระการดูแลระบบ |
| การพิมพ์ที่ควบคุมและเครื่องหมายภาพ | เวิร์กโฟลว์การพิมพ์ในตัวพร้อมโอเวอร์เลย์จากหมายเหตุ | ป้องกันการรั่วไหลของข้อมูลและให้หลักฐานการตรวจสอบเชิงนิติวิทยาศาสตร์ |
| ความสามารถในการตรวจสอบ | GetAnnotationXml(), สตรีมระดับคำขอ, บันทึกเซิร์ฟเวอร์ | ทำให้การรายงานการปฏิบัติตามกฎระเบียบสำหรับการเงิน, กฎหมาย, และสุขภาพง่ายขึ้น |
| OCR ที่ขยายได้ | ปลั๊กอิน OCR ฝั่งเซิร์ฟเวอร์, ดัชนีที่สามารถค้นหาได้คืนเป็น JSON | ทำให้การค้นหาแบบทันทีบนหลายล้านหน้าโดยไม่เปิดเผยข้อความดิบ |
| การส่งมอบข้ามแพลตฟอร์ม | ตัวแสดง HTML5 ทำงานบนเบราว์เซอร์ใดก็ได้, ผสานรวมกับ React, Angular, Vue, หรือ Blazor | ทำให้การลงทุนของคุณพร้อมสำหรับอนาคตบนการใช้งานเดสก์ท็อป, มือถือ, และคีออส |
โดยการจัดการงานหนักบนเซิร์ฟเวอร์ Doconut ทำให้คุณ มุ่งเน้นที่ตรรกะธุรกิจ—ไม่ว่าจะเป็นการส่งสัญญาผ่านกระบวนการอนุมัติหลายขั้นตอนหรือการเปิดเผยแบบแปลนวิศวกรรมในพอร์ทัลที่ปลอดภัย ฐานโค้ดเดียวกันทำงานได้บน .NET 6, .NET Core, และ .NET 8 ล่าสุด ให้คุณได้รับประสบการณ์โดยไม่มีการล็อกกับผู้ขายใด ๆ
ลองด้วยตัวคุณเอง – Doconut มี การทดลองใช้ฟรี ที่รวมปลั๊กอินตัวแสดง, การทำหมายเหตุ, OCR, และการแปลงทั้งหมด สร้างแอป ASP.NET Core (แพลตฟอร์มเว็บของ .NET) ตัวอย่างในไม่กี่นาทีและดูว่ารูปแบบความปลอดภัยทำงานอย่างไรในทางปฏิบัติ.
ประเด็นสำคัญ
- การเรนเดอร์ฝั่งเซิร์ฟเวอร์และการส่งแบบสตรีม กำจัดการโจมตีแบบ stale‑link และทำให้ไฟล์ดิบอยู่ภายในขอบเขตที่เชื่อถือได้.
- การบังคับใช้นโยบายแบบศูนย์กลาง (การเข้ารหัส, การลบข้อมูล, การทำเครื่องหมายโดยอิงอธิบายประกอบ) เกิดขึ้นก่อนที่ข้อมูลใด ๆ จะถึงไคลเอนต์.
- การตรวจสอบข้อเรียกร้องแบบละเอียด ก่อนเปิดเอกสารหรือเปิดใช้งานการอธิบายประกอบเพื่อให้สอดคล้องกับนโยบาย RBAC ขององค์กร.
- การพิมพ์ที่ควบคุม และการวางซ้อนแบบอธิบายประกอบช่วยป้องกันการรั่วไหลของข้อมูลและให้หลักฐานทางนิติวิทยาศาสตร์.
- บันทึกการตรวจสอบที่ไม่เปลี่ยนแปลง ที่สร้างจาก
GetAnnotationXml()ทำให้การรายงานตามกฎระเบียบง่ายขึ้น. - ตัวดู HTML5 ทำงานบนเบราว์เซอร์สมัยใหม่ทั้งหมด ทำให้เหมาะสำหรับส่วนหน้า React, Angular, Vue หรือ Blazor.
- การทดลองใช้ฟรีของ Doconut ให้คุณตรวจสอบความปลอดภัย, ประสิทธิภาพ, และประสบการณ์ของนักพัฒนาก่อนตัดสินใจ.
คำถามทั่วไป
Q1: Doconut ต้องการ Microsoft Office ติดตั้งบนเซิร์ฟเวอร์สำหรับการแปลง Word หรือ Excel หรือไม่?
A: ไม่. Converter Plugin ของ Doconut ทำการแปลง Office‑to‑PDF และรูปแบบอื่นทั้งหมดบนเซิร์ฟเวอร์โดยไม่ต้องติดตั้ง Office บนเครื่อง.
Q2: ฉันสามารถใช้ Doconut ในสภาพแวดล้อมที่แยกออกจากเครือข่าย (air‑gapped) ได้หรือไม่?
A: ได้. เนื่องจาก Doconut ประมวลผลเอกสารทั้งหมดบนเครื่องภายในองค์กรและไม่พึ่งพาบริการ SaaS ภายนอก จึงทำงานได้ในเครือข่ายที่แยกออกจากกัน.
Q3: Doconut จัดการไฟล์ขนาดใหญ่อย่างไร?
A: Doconut สตรีมหน้าของเอกสารตามความต้องการ โดยโหลดเฉพาะส่วนที่จำเป็นเข้าสู่หน่วยความจำ วิธีการแบ่งหน้าแบบนี้ทำงานได้ดีร่วมกับงานเบื้องหลังและโหลดงานขนาดใหญ่.
Q4: ตัวดูเอกสารรองรับผู้ใช้ที่มีความพิการหรือไม่?
A: ตัวดู HTML5 ปฏิบัติตามแนวทางการเข้าถึงมาตรฐานและสามารถขยายด้วยแอตทริบิวต์ ARIA เพื่อให้สอดคล้องกับแนวทาง WCAG.
Q5: จะได้ทดลองใช้ฟรีจากที่ไหน?
A: เยี่ยมชมเว็บไซต์อย่างเป็นทางการของ Doconut (https://doconut.com) และขอรับใบอนุญาตทดลองใช้. การทดลองใช้รวมปลั๊กอินหลักทั้งหมด—ตัวดู, การอธิบายประกอบ, OCR, และการแปลง.